


Se nos va un mes cargadísimo para este equipo, ¡estuvimos en Nerdearla! Y como nunca nos conformamos, participamos en dos charlas y hasta nos dimos el lujo de tirar unos pasos con Braulio 🦦🕺🏻.
🤖 Skynet: un Framework para Prompt Injection
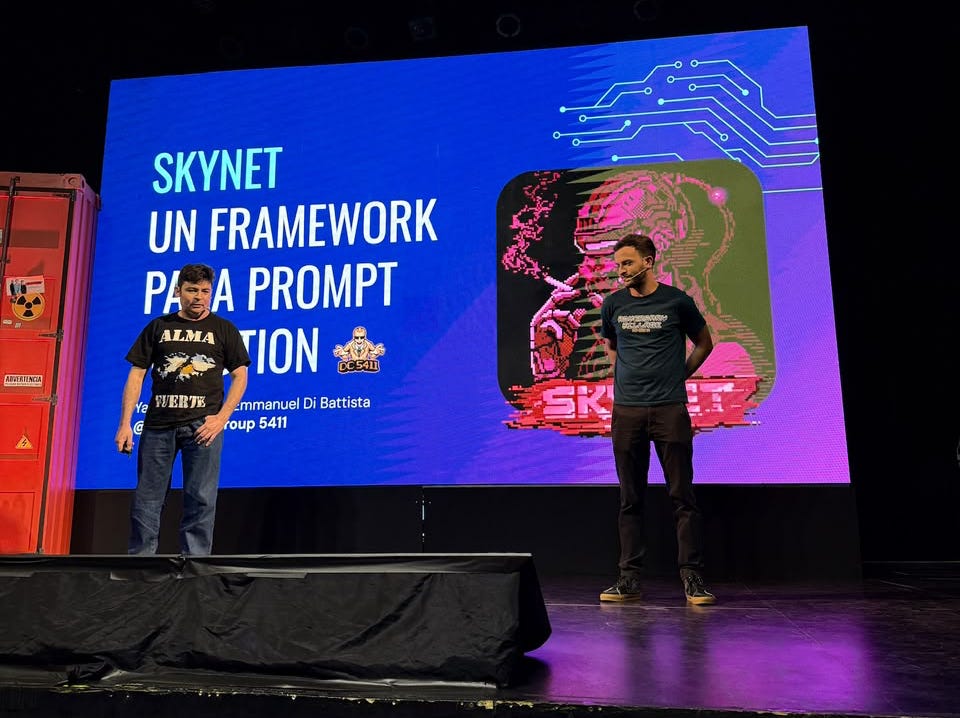
Yago Mendez y Emmanuel Di Battista se subieron al escenario para hablar de uno de los temas que más nos divierte (y preocupa): qué pasa cuando conseguimos que una IA haga exactamente lo que no debería hacer. Prompt injection, ataques y un framework para ponerlos a prueba. Porque si vamos a romper cosas, mejor hacerlo con método. 😈
Si se lo perdieron o quieren verla nuevamente, acá tienen la charla completa.
🎭 Entrevistando a Lazarus: hablando con agentes de Corea del Norte
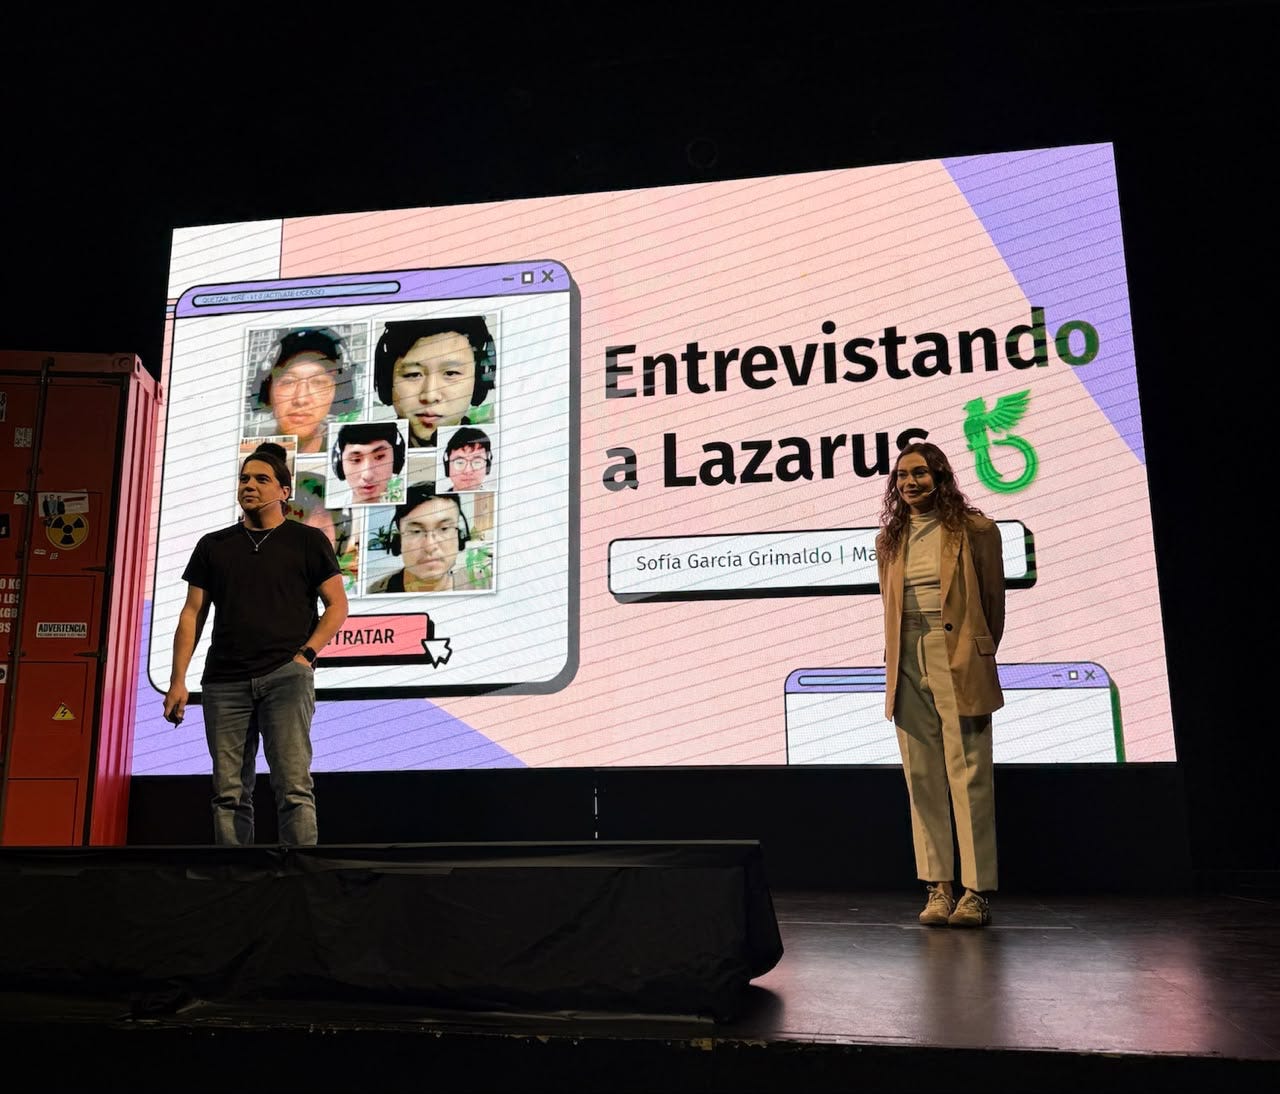
¿Qué pasa cuando te ponés a hablar con agentes de Corea del Norte?
Bueno, Mauro Eldritch y Sofía Grimaldo lo hicieron y nos contaron cómo fue la experiencia. 👀
Una charla sobre Lazarus, ingeniería social, cibercrimen y esas cosas que suenan a trama de película pero que, lamentablemente, pasan de verdad.
Si quieren escuchar el testimonio de las dos personas más odiadas en Corea del Norte, pueden hacerlo acá.
Ahora sí, luego de resumirles nuestro gran cierre de mes, pasemos a las filtraciones.
Argentina 🇦🇷
Aurora, actor de amenazas, anuncia como nueva víctima de Ransomware a Laboratorios Roemmers.
El grupo de Ransomware Three AM anuncia como nueva víctima a Pistones Persan.
Chile 🇨🇱 (cortesía de chum1ng0)
Colocan a la venta una base de datos perteneciente a la app MotoBoy Chile, con tablas de usuarios, clientes, tareas, zonas e informes financieros con datos personales, coordenadas GPS e información de pago.
Filtran una base de datos perteneciente a la Revista Chilena de Medicina Intensiva con nombres completos, direcciones de correo electrónico, números de teléfono y las direcciones IP de los usuarios registrados.
¡Ahora Sheriff también se expande a México y Chile!
Ahora los analistas pueden visualizar incidentes de LATAM o focalizar los reportes que reciben en países específicos (mirá cómo funciona).
Sheriff: seguimos creciendo junto a ustedes.
¡Visitanos en BCA LTD!
México 🇲🇽 (cortesía de TamulSecurity)
El grupo de Ransomware The Gentlemen anuncia como nueva víctima a Magnetos y Refacciones SA de CV.
Exponen una base de datos perteneciente al Sistema de Universidades Tecnológicas de México (CIIDET/TECNM) con más de 845 mil registros y credenciales de base de datos expuestas asociadas a un LMS Moodle.
Uruguay 🇺🇾
La banda oriental es el único país que sostiene su contador en cero.
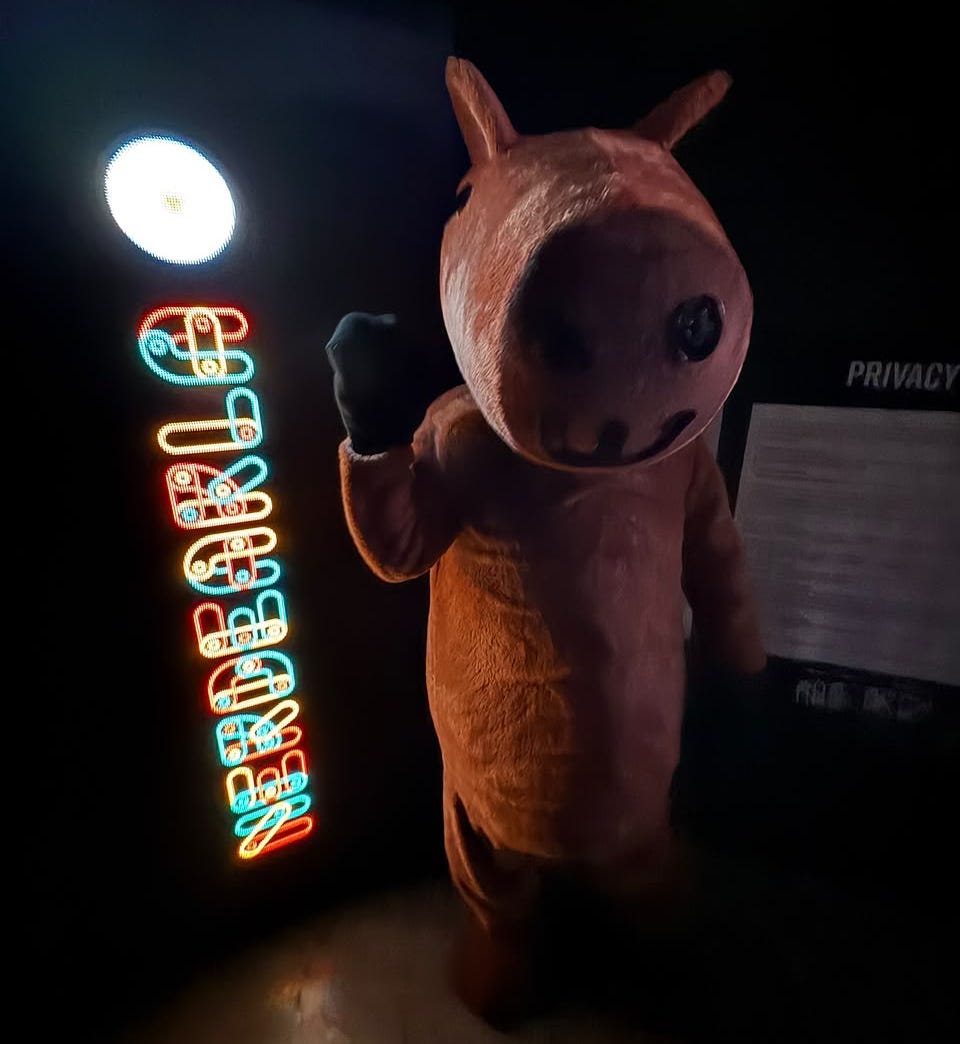
¿Se pensaron que nos olvidamos de nuestro mejor compañero y bailarín del equipo? ¡Claro que no! Les dejamos evidencia de su presencia en Nerdearla y, si quieren ver su destreza en la pista, vayan a ver nuestro último posteo en X.
Si querés saber si tus datos formaron parte de alguna filtración anterior, no dudes en visitarnos en MeFiltraron.
¡Saludos y hasta la próxima!
MeFiltraron © 2026 by Capybara Team / DC5411 / BCA LTD is licensed under CC BY-NC-ND 4.0.